Mostrando entradas con la etiqueta Seguridad. Mostrar todas las entradas

23 de marzo de 2011

Facebook Security Tips

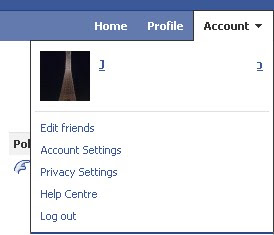
Hace unos días me encontré con lo impensable, ese familiar que solo utiliza el teléfono para llamar y mandar "eseemeeses", se quería hacer mi amigo y que le explicara todo eso, ¿por qué la gente ve mis fotos?, ¿que hago para que no me etiqueten?, ¿que es el muro?, como creo que a todos os ha pasado y seguramente queréis ahorraros el quebradero de cabeza, me he ido al menú principal y opción por opción, este es un fast hardening dentro de lo que la red social permite:

1 – El nombre.

¿Seguro que te llamas como quieres llamarte?, fíjate en que será muy fácil para cualquier persona localizarte si utilizas tu nombre real, si te inventas otro nombre lo que ocurrirá será lo contrario, quien quiera encontrarte no lo hará. ¿Qué hacer?, yo siempre prefiero no utilizar el nombre real pero si uno parecido o que pueda generar dudas, en todo caso si configuras tu privacidad correctamente no debería ser un problema que tengas tu nombre real. También podemos utilizar nuestro mote, apodo o nick que sea familiar para nuestros amigos y conocidos para que nos busquen por él, Facebook lo permite:

2.- E-mail, password, cuentas asociadas:

Aquí llega la primera opción importante para conservar tu privacidad, quizás no te importe tener 1 millón de amigos, pero que alguien que no conoces pueda asociar tu cara, tu nombre y tu correo electrónico le puede dar muchas facilidades para contactar contigo. Desactiva la visibilidad de tu dirección de e-mail en cuanto puedas, así solo la tendré quien tu quieras.

Con respecto al password Factbook no es muy restrictivo, 6 caracteres y una recomendación de no compartirla con otras cuentas. Las contraseñas de menos de 8 caracteres son fácilmente rotas aunque hables en suajili, si no te lo crees te remito a las pruebas, finalmente no te recomiendo asociar ninguna cuenta a la de Factbook, sino cada vez que abras sesión por ejemplo en Yahoo la abrirás en Facebook, con los dolores de cabeza que eso puede originar.

3. Privacidad – Conectarse a Facebook:

Aquí gestionas lo que puede verse de ti y quien lo hará. Es sencillo, las distintas opciones pueden verlas todo el mundo, amigos de tus amigos o solamente amigos. Lo ideal salvo que seas un comercio y quieras publicitarte es que solo tus amigos puedan ver tus “detalles”, siendo incluso algo más estrictos con respecto a direcciones físicas, teléfonos, etc. Esto yo lo restringiría a familiares y amigos o directamente no lo pondría, total quien te conoce de verdad ya lo sabe. Una opción no demasiado paranoica es la siguiente:

4. Privacidad – Compartiendo en Facebook:

Volvemos al menú principal, aquí salen las 4 opciones de las que hablamos antes, seleccionamos “Custom” y editamos manualmente que compartimos y con quien según nos parezca. Si pulsamos en editar las opciones vemos varios apartados:

- Cosas que yo comparto: Seleccionamos amigos solo. Muy importante no habilitar “Gente aquí ahora”, pues puede revelar tu ubicación física a terceros.

- Cosas que otros comparten: Aquí editas lo que la gente puede ver de un amigo que haya escrito de ti, lo suyo (y para eso es una red social) es que tus amigos vean lo que tus amigos dicen de ti o si te etiquetan, ahí está la gracia, pero si no se la ves pues impedirlo aquí. Muy importante deshabilitar que otros puedan ubicarte físicamente:

- Información de contacto: Mejor prevenir que curar, seleccionar “solo yo” puedo ver mi información de contacto.

Antes de pasar al siguiente apartado hay una opción para previsualizar nuestro perfil, si la pulsamos sabremos como “quien no nos conoce” nos ve en Internet (cualquiera), te aconsejo revisarlo para que tengas la total certeza de que solo se ve lo que tu quieres que se vea (al fin y al cabo es Internet, nunca saldrá de ahí).

5 – Privacidad - Aplicaciones y sitios Web.

Dentro del menú de privacidad, en la parte inferior hay una opción de configuración para aplicaciones y sitios web. En Facebook como sabéis hay un montón de aplicaciones graciosillas como la granja, la galleta de la obviedad y miles de millones con las cuales pasar el tiempo. Lo mismo ocurre con los sitios web de publicidad que pululan por la red social. Lo que mucha gente no sabe (quizás por que no se advierte muy bien) es que al utilizar cualquier aplicación le das derecho a que ésta vea de ti y extraiga cualquier dato, eso significa que por ejemplo detrás de una aplicación de un concurso de cerveza haya una campaña encubierta para extraer datos de marketing de potenciales consumidores (TUS datos). Yo no recomiendo utilizar ninguna aplicación pero, leñe, hay que divertirse de vez en cuando. Entonces aplicaciones SI pero…

- Deshabilítalas después de utilizarlas. Hay un botón para “apagarlas” todas que viene la mar de bien, aunque quizás hay algunas como el calendario de cumpleaños que quieras dejar…

- Información visible a través de tus amigos. Las aplicaciones son tan peligrosas que incluso el hecho de que un amigo juegue a la granja puede significar que, aprovechando los permisos de tu amigo, la aplicación extraiga también tus datos (¡!). Deshabilítalo todo:

- Hay otras opciones como la personalización instantanea que ahora mismo no se pueden deshabilitar en España. En el momento que se pueda conviene hacerlo ya que influye en la experiencia de navegación en tus páginas web, que aprovecharán el contenido de Facebook para adaptar su publicidad y ofertas.

6 – Privacidad – Listas de bloqueo.

Por desgracia en Internet igual que en la vida real hay personas pesadas, cansinas, al estilo de Jose Mota:

Si queremos que alguien no nos moleste, nos mande mensajes, nos cansinee, sea usuario, aplicación, grupo en el que entramos por error. Este es el lugar:

Con respecto a la privacidad por ahora no hay más, aunque si queréis leeros los manuales de Facebook están aquí .

7 – Seguridad de la cuenta.

Aquí hay una opción básica, activar el http-s para que al menos no sea trivial capturar tus conversaciones en Facebook con herramientas como Bogorove. Las notificaciones cada vez que alguien abra una sesión en tu cuenta de Facebook también son imprescindibles.


8 – Network: Aquí podemos integrar nuestra red de contactos profesionales con facebook, por ejemplo si trabajamos en Accenture introduciendo una dirección de correo “válida” mezclaremos ambos mundos. Totalmente desaconsejable, para eso hay cosas como Linkedin o Yammer.

9 – Notificaciones: Aquí no hay nada que sea principalmente de seguridad, las notificaciones por SMS en España no funcionan (¿?). Yo recomiendo solo recibir notificaciones ante solicitudes de amistad o mensajes personales, para todo lo demás ante una conversación enrevesada que quizás ni te importe se te puede desbordar la bandeja de entrada, convirtiéndose en SPAM.

10 – Pago: ¿De verdad vas a comprar algo a través de facebook?, por favor, ni te lo plantees (aunque si lo haces la plataforma que ofrecen cumple con los objetivos).

11 – Publicidad de Facebook: ¿Te gusta que utilicen tu cara para hacer publicidad?, a mi tampoco. Aquí se deshabilita:

Y esto es todo, perfectamente extrapolable a Tuenti o la red social que utilicéis, ahora, socializaros de forma segura :D

Un saludo.

PD: ¡Cumplimos 200 entradas!,, quien me lo iba a decir hace unos años…

23 de febrero de 2011

¡Luchamos contra el fraude!... a nuestra manera.

Como supongo que todos vosotros, de vez en cuando compro por internet, es cómodo, ágil, rápido y requiere de un esfuerzo físico cercano a 0. ¿Por qué no hacerlo?, además si eres un consumidor responsable que sigue los consejos básicos de seguridad y precaución, o no se, te gusta jugar a las 7 diferencias con páginas de phishing por que estás aburrido ya de darle a la granja del Facebook pues, mejor que mejor. Incluso si tu negocio está en Internet hay muchas guías básicas para decirte como tienes que proteger los datos de tus clientes, como cumplir con los requisitos de seguridad que las normativas internacionales exigen, por ejemplo esta guía de INTECO es de mucha utilidad, aunque los propios emisores de tarjetas de crédito / débito tienen sus propias guías también, más o menos la referencia es el Payment Standard Industry (PCI-DSS) del cual se publicó la versión 2.0 en Octubre del año pasado y que ya adelantamos por aquí.

En definitiva, Internet es algo bueno, cómodo, con la sensibilidad y responsabilidad conveniente con respecto a las distintas amenazas puede ser tan seguro como ir a la tienda física real. Entonces, ¿por qué los comercios lo vuelven inseguros?, lo mejor de todo es que lo hacen para cumplir con directrices que en teoría vienen impuestas por MasterCard, Visa, etc. Y nos plantan clausulas como las siguientes:

“Para evitar fraudes con tarjetas que hayan sido captadas en establecimientos físicos, XXXXX puede solicitar documentación adicional que certifique la identidad del comprador.”

Es decir, que aparte de pedirte todos tus datos personales, los datos de tu tarjeta de crédito y número de seguridad, luego te solicitan más datos. Fue en una conocida casa de apuestas la primera vez que me ocurrió esto, no había problema para iniciarte en el mundo de la ludopatía, metías tus 30€, te daban otros 30 de bienvenida y a volverse rico. Sin embargo, oh sorpresa, te disponías a retirar tus cuantiosos beneficios y te lo prohibían bajo esta condición:

“Debido a la política de MasterCard, ya no es posible realizar reintegros de fondos en una tarjeta MasterCard (crédito o débito) registrada fuera del Reino Unido. Como resultado, su tarjeta debe ser "validada" antes de que usted pueda realizar cualquier reintegro de sus ganancias mediante un sistema de pago alternativo tal como una transferencia bancaria. Esto se indica mediante S (validada) o N (no validada) debajo de su tarjeta. Su tarjeta se valida automáticamente después de su primer depósito, o manualmente si envía prueba de titularidad de la tarjeta.”

¡Pardiez!, ¿Qué es esto?, cegado por mis múltiples ganancias accedí a lo que un señor amablemente me pidió por correo electrónico: DNI escaneado por las dos caras y Tarjeta escaneada (solo por delante).

No le di más importancia, paranoia de estos ingleses, vete tu a saber. Hace 1 mes sin embargo fue el fin de semana “SIN IVA” en múltiples establecimientos, la competencia hizo que algunos superaran ese 18% de descuento llegando incluso a ofrecer un 20% en primeras marcas de tecnología (ejem, apple). Cual es mi sorpresa cuando tras comprar un portátil y cargármelo en mi cuenta bancaria en escasas horas, 3 días más tarde, me piden “verificar mis datos” por correo electrónico. Esta fue mi respuesta, un poco en caliente y poco técnica como se ve:

“Disculpen mi insistencia pero no veo sentido a que por un procedimiento de seguridad se solicite información para confirmar un pedido cuando ustedes ya lo han cobrado, supongamos que efectivamente estoy suplantando la identidad de una persona, ¿le van a devolver el dinero?. No quisiera poner en duda sus procedimientos pero es efectivamente la solicitud de esta información la que levanta sospechas sobre un presunto phising, scam, etc.

Les remitiré la información que solicitan pero por favor, revisen este procedimiento que en lugar de facilitar al cliente recibir el producto en su casa lo entorpece. Si hubiese venido especificado en la página web habría ido al local comercial de XXXXXX sin dudarlo o habría realizado mi compra en otro lugar.”

A lo que me remitieron a la página de condiciones donde lo ponía bien grande y en negrita:

“Pago con Tarjeta de Crédito :
Aceptamos el pago con las principales tarjetas de crédito (Visa, Mastercard, 4B, American Express). En el proceso de compra se le pedirá tres datos, Número de tarjeta, Fecha de caducidad y su número identificativo o CVC2. En determinados casos, y para evitar fraudes con tarjetas que hayan sido captadas en establecimientos físicos, XXXXX solicitará documentación adicional que certifique la identidad del comprador.”

Nada que objetar, como buen consumidor, no leo las clausulas (prometo mejorar). Ahora bien, como consultor de seguridad me irrita, ¿introduce este procedimiento más seguridad?, ¿genera nuevos riesgos?, la respuesta es SI a ambas preguntas. ¿Por qué?, por que estás enviando tus datos personales y tu información bancaria a través de un canal inseguro (Internet), con todo lo que ello supone y que no explicaré aquí. Ahora centrémonos en alguna de las cosas que estas compañías deben cumplir para gestionar, almacenar y tratar esos datos:

- L.O.P.D.

- PCI-DSS

La LOPD y en concreto su reglamento de medidas de seguridad dice en su artículo 104:

”La transmisión de datos de carácter personal a través de redes públicas o redes inalámbricas de comunicaciones electrónicas se realizará cifrando dichos datos o bien utilizando cualquier otro mecanismo que garantice que la información no sea inteligible ni manipulada por terceros.”

Lo que ocurre es que esto solo aplica a datos de nivel alto (lo que podríamos discutir largo y tendido, pero “es lo que hay”), así que con esto en principio cumplen ya que sería difícil sacar datos de salud, vida sexual, etc. de una casa de apuestas o de una tienda de informática. Eso si, en caso de hacer compras en un sex-shop, encargar un Corán en Amazon o meter todos los dias 200€ en la casa de apuestas podremos deducir algo de eso. Pero supongamos que la AEPD les da la razón en esto último, DNI y tarjeta de crédito, todo junto, son datos de nivel medio pues suponemos que entran dentro de los datos financieros que indica la LOPD, si nos ponemos quisquillosos quizás de nivel básico. Con todo ello seguiremos teniendo un artículo que indica dos requisitos de seguridad:

- Mecanismos que eviten el acceso a datos o recursos con derechos distintos de los autorizados.

- Concesión de permisos de acceso sólo por personal autorizado.

¿Se puede asegurar esto en datos enviados a través de líneas públicas?, NO.

Ahora nos vamos al PCI-DSS 2.0, un solo requisito nos hace falta:

"Encrypt sensitive traffic over public Networks."

Está claro que con este requisito se cumple cuando utilizas la aplicación de compra, normalmente y dependiendo de la tienda surgirá un pop-up (seguro) de una tercera aplicación que hará de pasarela entre tu banco y el de la tienda, si es 3D Secure te pedirán un password y fin de la historia. Si no lo es y para luchar contra el fraude te pedirán que confirmes los datos, pero no te ofrecerán un mecanismo seguro para hacerlo, bastaría con que en tu perfil de usuario de la tienda se disponga de la capacidad de cargar los ficheros de tus datos escaneados, sobre HTTP-S por ejemplo, autenticando que el servidor al que estamos escribiendo es quien dice ser. Pero no, se valen del robusto protocolo SMTP para pedirte que les mandes todo, ¿así se lucha contra el fraude?, ¿a consta de quien?

La mayor de mis críticas a este tipo de procedimientos de seguridad que hacen flaco favor a su nombre y a la seguridad del comercio electrónico, además bajo un dudoso cumplimiento de la legislación actual y los estándares de pago electrónico.

Salu2

4 de enero de 2011

PlayStation 3 Hacked

Que mejor forma de comenzar el año que con un "Epic Fail", y es que en el pasado congreso de Berlín "Chaos Communication Congress" el grupo de hackers fail0verflow le dio un pequeño repaso a la consola de SONY. La charla comenzó analizando el estado actual de todas las consolas del mercado y las distintas medidas de seguridad que cada una tiene implementadas, desde la Wii que fue hackeada prácticamente al ponerse a la venta a la Playstation 3, que 4 años más tarde sigue (seguía) sin ser comprometida verdaderamente.


Entonces este grupo de hackers comienzan a repasar cada medida de seguridad y como puede verse comprometida, muchas de ellas están basadas en el Hyipervisor, que en la arquitectura de la PS3 es el componente encargado de regular las llamadas al core de OS, y de como engañándolo mediante la manipulación de la memoria RAM se puede conseguir ejecutar código, etc. A partir de ahí se desencadenan una serie de ataques que tienen su cúspide en la rotura de la "Cadena de confianza", en el acceso a la infraestructura de clave pública, que utiliza AES como algoritmo simétrico y SHA-1 para las firmas sobre ECDSA , lo mejor de todo viene cuando en la investigación descubren que la función HMAC de firma suman a la clave un número que no es aleatorio, sino que se encuentra fijo en una posición de memoria, aquí es cuando viene el "Epic Fail":


Por que con este "pedazo" fallo de seguridad tienen la capacidad de firmar cualquier cosa como si fueran SONY, y esto significa que cualquiera puede distribuir aplicaciones, sistemas operativos, por supuesto juegos, etc. como si fuera SONY. Mejor todavía, si SONY distribuye un parche que cambie las claves y la forma de firmar el código todo lo que ya está distribuido pasará a ser incompatible. Es decir, ahora si no tienen nada que hacer contra la piratería en PS3, y si quieren que la PS4 esté más protegida difícilmente mantendrán la compatibilidad hacia atrás.

Efectivamente, un Epic Fail. El pdf con las slides lo tenéis aquí.

Salu2

29 de diciembre de 2010

Sandboxie Cristalizada

Cuan niño en la playa, hace unos meses vimos que la solución de Sandboxie ofrecía una virtualización a la carta para cualquier problema o archivo que quisiéramos abrir en un entorno controlado. Lo cierto es que es una utilidad que te permite ejecutar esos anexos sospechosos de forma más o menos segura y sin necesidad de tirar de máquinas virtuales como Virtual PC, VMWare, etc. El modelo de Sandboxie es tan bueno que hay sistemas operativos como Qubes OS (del cual vuelvo a hablar, jeje) que se basan completamente en la virtualización de todo, Chromium OS (al cual estoy deseando echarle el guante) parece que también va a apostar por un fuerte aislamiento de procesos.

Y ya está, ya tenemos seguridad. Surfeemos por las olas más peligrosas de Internet con nuestro navegador en su cajita de arena bien tranquilos de que los tiburones de las vulnerabilidades, troyanos, etc. se llevarán un chasco al morder. ¡Error!, veamos de lo que nuestra cajita de arena es capaz de protegernos por defecto:

Levantar un servicio: Sandboxie es capaz de capturar todas las llamadas a rutinas del sistema, por tanto hace una cosa en la que se basa gran captidad de malware, “hookea” esas llamadas y las intercepta según estén permitidas o no. Por defecto no podremos levantar servicios:

Ejecutar una tarea programada: No nos servirá de nada, si recordáis existía un pequeño fallo que permitía programar una tarea con el comando “at” y que el proceso lanzado fuera con unos privilegios un tanto superiores, eso en una sandbox no pasará:

¡¡Escapar de la sandbox!! No, lo he intentado, pero no se puede. Podemos probar a lanzar un Word y a partir del explorador abrir cmd.exe, exploradores, etc. de la forma recursiva que queramos hasta hacer una lista de 40 o 100 subprocesos, da igual que sea la ejecución de un comando o el lanzamiento de un notepad, todo estará en la misma cajita de arena :-S

¡¡Destrozar la sandbox!! ¿Y si lanzamos una máquina virtual dentro de VmWare? No es mala idea, hay que ver al lanzar una máquina virtual con un sistema operativo propio tendrá sus propias llamadas al sistema, que no tendrán que ver con las del anfitrión, sin embargo sandboxie detecta que nos pasamos de tamaño y lanza un error:

Con lo que la máquina virtual no carga. Sin embargo no se porta tan bien si nos da por destrozar archivos, no hay nada como ejecutar un cmd.exe y lanzar un del *.* en SYSTEM y SYSTEM32, esos comandos se ejecutarán dentro de las limitaciones de todo usuario administrador, también podemos formatear otras unidades etc. Como la SANDBOX virtualiza todos los cambios en el sistema el archivo de "cambios", irá creciendo. Sin embargo se da la particularidad de que la propia SANDBOX tira de esos archivos virtuales para correr, por lo que si nos cargamos por ejemplo la librería de la imagen, sayonara SANDBOX.

Java Virtual Machine: Otra buena idea que no funciona, si lanzamos una aplicación Java cuando quiera interactuar con el sistema será capturada, también nos aparecerá entre almohadillas “#”

Entonces no hay de que preocuparse,,, ¡o si!

Todo cambio que un programa en su cajita de arena haga en el sistema quedará reflejado dentro de la cajita de arena, es decir siempre que entres en la sandbox estará conforme el último programa ejecutado lo haya dejado. Por ejemplo si renombras cmd.exe por Pepito.exe y magnify.exe por cmd.exe (aprovechando el fallo de la lupa de Windows que comentaban en Security by Default) siempre que estés virtualizado la lupa será el cmd, de ahí que se aconseje cambiar la arena al 3x2, como a los gatos.

Pero todo esto no quita lo más importante de todo, que todo programa dentro del sanboxie tiene la capacidad de leer del sistema. No solo eso, de lanzar los comandos y aplicaciones que el usuario tenga permisos, por lo tanto podrás leer el archivo SAM o cualquier otro que te interese de los “importantes del sistema” si ejecutas tu equipo como Administrador, también podrás lanzar un FTP para mandar esa información donde quieras:

Luego podemos hacer dos cosas, o utilizamos un usuario con privilegios mínimos (lo que reduce la necesidad de utilizar sandboxies) o configuramos de forma segura la sandboxie, deshabilitando el acceso a ciertas carpetas o la ejecución de programas.

Por otro lado Sandboxie como aplicación que hookea las llamadas al sistema no se lleva bien con determinados antivirus y drivers, que pueden permitir “fugas” de la caja de arena o bien incompatibiliza la ejecución de cierto software bajo su control, tenéis una lista aquí, hay algún caso llamativo como el antivirus de Mcaffee, etc.

En todo caso y en previsión de accesos no deseados o ejecución de terceras aplicaciones ocultas, etc. en la configuración de toda sandbox se puede hacer lo siguiente:

- Restringir el acceso a Internet (eliminarlo o reducirlo a las aplicaciones que querramos).

- Obligar a que ciertas aplicaciones se ejecuten siempre dentro de la sandbox, o que todo lo que venga desde una unidad externa (CD, DVD, USB, etc.) se abra en una sandbox.

- Restringir derechos de administrador, esta opción es la más importante, así se evitará el acceso a archivos de sistema.

- NO habilitar ninguna de las opciones para reducir la seguridad de la sandbox (cambiar contraseñas, etc.) a nivel software o hardware.

- Bloquear el acceso al registro del sistema así como a los recursos que no deseemos compartir con la humanidad.

- No añadir (salvo que sea imprescindible) la comunicación mediante servicios COM como excepción de seguridad, esto permitirá que un programa dentro de la sandbox pueda comunicarse con otro que está fuera.

- Deshabilitar el acceso en navegadores a cookies del sistema, así como a cualquier recurso fuera de la sandboxie.

- Deshabilitar la recuperación instantanea de recursos. Cuando querramos cambiar la arena al gato, perdón a la sandboxie, esta opción permite recuperar automáticamente los archivos creados, lo que puede permitir a un virus salir fuera de la cajita. Esta opción debería mejorarse, ya que se basa en listas negras cuando parece más lógico que sea por listas blancas.

Como véis una solución de virtualización también puede quedarse corta si no se configura adecuadamente, sería trivial extraer por ejemplo los servicios que se están ejecutando o copiar el archivo de SAM a un PC externo. Por lo tanto es importante restringir los derechos y asegurarnos de que no ejecutamos software incompatible mientras mejora el aislamiento de procesos en nuestros sistemas operativos, que parece que es la tónica a seguir a partir de ahora :-p

Y esto es todo por hoy,,, que no por este 2010, ¡vuelvo pronto!

Salu2

14 de octubre de 2010

Warcraft DiscHack (y el Falso Positivo) I/II

El por qué de la idea

Todo comenzó a finales de Agosto, un poco cansado de que mi viejo K8 3000+ no diera mucho rendimiento con juegos relativamente viejos (Bioshock, Alone In the Dark 4, etc.) volví a instalarme el Warcraft III: The Frozen Throne. Hacía ya bastantes meses que no me ponía a “ownear” así que no sabía como estaba el percal en Battle.net, cual fue mi sorpresa cuando me di cuenta que estas batallas cibernéticas ya no son lo que eran, era muy habitual cruzarse con “hackers” que se valían de cheats como desactivar la niebla de guerra (que te permite ver las unidades enemigas) o simplemente desconectarlo, el llamado disc Hack:

Aunque a mi siempre me gustó más el video del guiry flipao que, tras padecer los sufrimientos de un demon hunter y su “Mana Burn”, lo desconecta:

El caso es que, desanimado como estaba por la ausencia de fair play decidí investigar en que consistía el dischack, que era el que más me preocupaba, por lo que podía ver el proceso del juego “war3.exe” crecía exponencialmente desde que se lanzaba el ataque, la desconexión no era instantanea, más bien el juego se ralentizaba en lo que parecía un envío de paquetes con un TTL incrementando al máximo (o al menos eso es lo 1º que pensé).

Investigación

Ni corto ni perezoso me dispuse a descargar un par de herramientas muy útiles en estos casos, el WinSock y el CheatEngine, esta última está especialmente diseñada para alterar parámetros de las partidas. Winsock es muy útil para analizar la actividad de los procesos y sus flujos de comunicaciones TCP/IP. También permite establecer filtros para parar determinados tipos de paquetes, lo que puede ser útil si queremos detener el dischack ;-)

Entonces ocurrió algo que personalmente odio, ante la descarga de Winsock el Avast saltó como loco y borró el .rar que lo contenía, dando una alerta por troyano, pensando que esto suele ocurrir con las herramientas de hacking lo subí a virustotal para conocer terceras opiniones, con este resultado : 37/43 positivos con muchos Generic.WinTrojan de por medio o W32/Trojan, etc. (deberían hacer un chiste con estas alertas: Tienes menos personalidad que un Generic.WinTrojan), en mi espíritu paranoico cesé mis actividades de investigación en Warcraft y las sustituía por otras, ¿Qué hacíar realmente WinSock?, ¿me podía fiar?

Lo que realmente investigué

Como laboratorio personal tengo una pequeña máquina virtual con Windows XP SP2 , ideal para hacer un destrozo y luego volver a la normalidad como si nada, en estos casos la función de snapshot de VMWare Workstation viene de perlas. Utilizaré solo dos herramientas para averiguar que hace WinSock:

- Regshot

- Process Monitor

Con regshot obtendré rápidamente una instantánea del registro de sistema, después instalaré y ejecutaré WinSock, tomando una nueva instánea. Regshot comparará ambas imágenes y me dirá los cambios. El programa es muy sencillo e intuitivo de utilizar así que no tiene pérdida:

Tras todo ello vemos bastantes cambios en el registro, aunque muchos están relacionados con cosas que no son WinSock, las únicas entradas relevantes son las siguientes:

HKU\S-1-5-21-1935655697-764733703-839522115-1003\Software\Microsoft\Windows\ShellNoRoam\MUICache\C:\Documents and Settings\GigA\Escritorio\WPE PRO.exe: "WPE PRO"

HKU\S-1-5-21-1935655697-764733703-839522115-1003\Software\WinRAR\ArcHistory\0: "C:\Documents and Settings\GigA\Escritorio\wpepro09x.zip"

La primera parece que ha incluido en el listado de software de Windows la aplicación WPE PRO, con la ruta que tiene en el sistema, y la ha cacheado para futuras llamadas. La segunda cambia el histórico de WinRar para que figure el zip de Winsock. Nada extraño por ahora.

Tras esto lanzamos process monitor, esta herramienta de Microsoft combina las bondades de Filemon y Regmon, que formaban parte de SysInternals y han sido combinadas en este nuevo producto. Es perfecto para monitorizar la actividad de un proceso, las librerías de las que depende, las llamadas que realiza, el tráfico de red que genera, los archivos que crea, etc. etc. En este caso vemos que WinSock genera bastante actividad en el sistema, que además mezclada con el resto de procesos puede generar bastante confusión, por suerte con un botón derecho “Hightlight WPE-PRO” nos resaltará en verde lo que nos interesa.


Hay bastantes líneas, muchas de ellas son sencillamente utilización de fuentes de Windows (para lo cual tiene que leer muchos archivos), hay otras en las que llama a la librería que adjunta, WpeSpy.dll.

El programa comienza como es obvio cargándose en memoria, después pasa a añadir a la carpeta prefetch de Windows varios un archivo con la aplicación, en el mismo se han encontrado referencias a entradas de registro del mismo WPE, por lo cual entendemos que quiere que Windows tenga cacheada la aplicación para próximas sesiones. Después realizar varias consultas al sistema, mapeando la unidad raiz “C:\” así como otras de Windows, System32, etc. Después pasa a generar varios archivos en la carpeta fantasma de Windows, la odiada, enigmática y poco comprendida desde el punto de vista de los usuarios WinSxS, así que podemos suponer correctamente que tenemos varios hard-links nuevos para la posteridad.

Tras perdernos durante varios minutos por el registro de actividades de WinSock comenzamos a sospechar que todo es terriblemente normal, no hay conexiones a Internet, no hay creación de ficheros extraños, vemos múltiples llamadas a principalmente dos archivos del core de Windows, kernel32.dll y ntdlm.dll, uno para realizar llamadas al sistema (recordemos que este software sirve para monitorizar procesos) y otro para el gestor de archivos. También hay llamadas a otras librerías y drivers (como wsock32.dll) que entiendo muy necesarios para su ejecución:


Conclusión

Si, ha sido una falsa alarma, lo cual puede dejar a uno más perplejo que anteriormente, ¿37 antivirus dando un falso positivo?, al menos podrían limar un poquito las alertas y que solo fuese un Warning: Hacking Tool, pero no veo el Trojano por ningún lado, e imagino que ellos tampoco. Mi teoría es la que todos estaréis pensado, alguien lo clasifica así una vez por alguna razón y los demás copian la firma. Recuerdo el caso de una casa de antivirus que generó un falso positivo “adrede” solo para comprobar que 24 horas después todas las demás habían hecho lo mismo, sin pararse a investigar claro qué era aquel positivo.

Bueno, y ahora que tenemos una cierta confianza en nuestras herramientas vamos a analizar el famoso, “dischack” de Warcraft, pero será en otra entrada ;-)

5 de octubre de 2010

Gadget de Seguridad: WIFI ROBIN

Estupefacto me he quedado al encontrarme con este curioso aparato que, por qué no decirlo, roza la ilegalidad. Al menos tal y como la publicidad nos lo muestra:


"WifiRobin le permitirá utilizar Internet de manera gratuita y así ahorrar cuotas mensuales de suscripción. WifiRobin sólo necesita decodificar la contraseña de cada conexión con una vez y la recuerda. La gente no sabrá que alguien está compartiendo con la conexión!"

Es decir, Wifi Robin es un router que permite crackear automáticamente las redes inalámbricas protegidas con WEP con solo darle un botón, también promete intentarlo con WPA, aunque las probabilidades de éxito son bastante bajas.

En fin, un gadget bajo el eslogan "¡No vuelva a pagar por utilizar Internet! que realmente dice, ¡que paguen otros por usted!, sale al módico precio de 123 €, pero como no vas a pagar más por utilizar Internet supongo que no sale caro,, :-S


Salu2

PD: Sobre que los usuarios no sabrán que está utilizando su red no haremos comentarios :)

11 de abril de 2010

Qubes-OS

¡Hola!, vuelvo tras unas semanas de ausencia con una noticia fresquita fresquita. Hace escasos días ha sido presentado el sistema operativo Qubes, sus creadores, The Invisible Things Labs (los mismos que apadrinaron al hombre invisible :-p) nos lo presentan como "open source operating system designed to provide strong desktop computing", hay quien lo ha tildado ya como el sistema operativo más seguro del mundo (una de esas frases rimbombantes para animar el cotarro), veámoslo brevemente por encima:


Qubes está basado en Linux, concretamente en la distribución Fedora 12, ahora mismo está diseñado para funcionar en procesadores de 64 bits y, aunque puedes hacerlo, no se recomienda su instalación como máquina virtual, y esto es por que Qubes se basa principalmente en la defensa por "aislamiento", extrapolando el concepto de virtualización que vimos en Sandboxie a todas las aplicaciones del Sistema Operativo. Si repasamos el documento de arquitectura de Qubes veremos esta virtualización con claridad. Fedora 12 + Xen hypervisor, a partir de ahí una serie de dominios virtualizados clasificados en categorías (de hecho, podremos saber que categoría tiene una aplicación por el color que la rodea en el escritorio) y que extienden el aislamiento de procesos típico de los sistemas operativos otorgándole un nivel mayor de seguridad y robustez ante amenazas:
Qubes generará tantas AppVM o "mini máquinas virtuales" como aplicaciones hayamos lanzado, asegurándose de que no existen recursos compartidos entre ellas o si existen es por que el usuario lo ha autorizado, ¿como?, a través del "Copy Paste Seguro" (flipa). Las aplicaciones no tienen acceso al clipboard y solo el usuario es quien puede "autorizar" a que un trozito de memoria sea accedido por una tercera aplicación. ¿Cuantas AppVM podemos tener?, los autores dicen que muchas, señalando que el consumo de recursos del sistema no es excesivo, estando a la altura de otros sistemas operativos actuales.

Sobretodas estas capas de virtualización y dominios hay uno que los gobierna a todos, uno en el que corre el core del sistema operativo y cuya comunicación con los "gestores de dominio" se ha disminuido al máximo, tanto que se está estudiando si este dominio 0 no debería estar ubicado "en la nube" (aquí ya sería cuando se juntaría la virtualización y la nube en una elegante solución tecnológica). Para más inri, Qubes aprovecha toda la tecnología Intel de Trusted Execution que vimos hace unos meses, haciendo uso de las instrucciones, sistemas criptográficos asimétricos y beneficios que supone la implantación de instrucciones de seguridad y aislamiento desde el mismo procesador.

He de reconocer que sobre el papel tiene muy buena pinta, espero poder montarme mi "mini laboratorio" y poder hacer cositas con este nuevo sistema operativo que, si bien puede ser demasiado incómodo para los usuarios de la calle (sobretodo aquellos que maldecían el UAC de Windows Vista) puede tener mucho sentido en ambientes donde la seguridad es crítica. Estaremos atentos a la evolución de este proyecto que, sin aportar grandes novedades, mezcla muchos de los conceptos y tecnologías que hay en el mercado ofreciendo un producto que deja buenas vibraciones.

Salu2!!

PD: Discúlpenme mis lectores por la poca frecuencia de entradas, lamentablemente va a ser la tónica general a partir de ahora y es que, como en la vida, nuevos proyectos se avecinan para sustituir a los anteriores.

20 de marzo de 2010

Simulacro de Tempest

Tengo que reconocer que con la entrada de hoy me he emocionado. Cuando hace unos años me hablaron del ataque TEMPEST me sonó a ciencia ficción. La idea era sencilla, por nuestros monitores circula electricidad, la electricidad genera un campo electromagnético, pero ese campo no es algo constante, puede diferir según el contenido del monitor. Según este principio tan sencillo los americanos se dieron cuenta, en un pequeño puesto desplegado en Japon, de que alguien estaba escuchando sus emisiones. La NSA lo acuñó como ataque TEMPEST (que no responde a ninguna sigla en particular) y a partir de ahí se descubrió en laboratorio la forma de recomponer la imagen que los monitores “radiaban”. Si queréis leer un poco de historia tenéis los origenes de Tempest publicados en la propia agencia de seguridad norteamericana.

Con este conocimiento me encontré el Tempest Show Room , una ISO que mostraba para todos los públicos una reconstrucción de ataque Tempest. Tras abrirla con VMWare (other Linux 2.4 Kernel), selecciono la resolución:


Arranca:


Seleccionamos con “p” la “radiación” por defecto, de Beethoven para Elisa, cogemos esa radio olvidada en el cajón, frecuencia AM 1500 Hz:


Y efectivamente suena, los parpadeos de los cuadraditos radian un pitido con el cual nuestra radio capta música. Curioso, ¿verdad?, lo he probado en un monitor LCD por lo que me he tenido que acercar a 5 cm del mismo para escucharlo claramente, si lo hacemos en uno CRT con nuestro tosco equipamiento podremos alejarnos más.

Por profundizar un poquito más en la literatura TEMPEST e imaginarnos si está a la orden del día solo os diré que el Centro Nacional de Inteligencia certifica contra este tipo de ataques, cuando lo hace será por que alguien lo demanda, ¿no?, pero para llegar un poco más lejos y poneros los pelos de punta (ahora que parece que se va el frío) os dejo estas Slides de la presentación de Pablo Garizar en el Asegur@IT III, os recordarán la paranoia.


Seguro que os sorprende,,, comprenderéis por que Terminator lleva siempre gafas de sol :),,, y es que todo ataque tiene su contramedida, Tempest también B-)

Salu2!

5 de marzo de 2010

SSL Harden

En estos días donde parece que nada es seguro la tendencia es a cifrarlo todo, esto muchas veces no aplica solo a transferencias por redes inseguras (dice ser, Internet). Si no que también nos ocurre que comunicaciones por redes privadas como, una macrolan entre empresas, una conectividad intra-cpd, etc. requiere de ser cifrada. Con el uso cada vez menor de las VPN – IPSec que, por lo general, son consideradas menos seguras (hay quien diría que cómodas) que las VPN – SSL parece que la Secure Socket Layer se ha convertido en la panacea del cifrado para la transmisión de datos. Portales Web, conexiones a listeners de BBDD, redes privadas virtuales, etc. Nada más lejos de la realidad.

Hoy os presento una herramienta, SSL Harden que nos muestra todos los modos que SSL / TLS soporta, con los distintos algoritmos de intercambio de claves así como de cifrado simétrico soportados. Esta aplicación se basa en el paquete de SCHANNEL de Microsoft para detectar la forma en que implementa esta capa. Así podrá escanear un servidor y obtener toda la información sobre la configuración del servicio, detectando por ejemplo el soporte a Modolus 1, el cual si está activado hará que un servidor / cliente permita comunicaciones en las cuales la clave pública de RSA tiene exponente 1, estando la clave privada a 1 también. Esto es comunicaciones que parecen estar cifradas no lo son, van en claro.

Para escanear máquinas en el dominio necesitareis ser administrador del mismo, la aplicación si tiene los privilegios suficientes podrá configurar tu equipo editando las entradas de registro.

El SSL-Harden está en beta por lo que hay veces que se cuelga de forma absurda, aun así merece la pena echarle un ojo.

Salu2!

28 de febrero de 2010

(Millones de) recursos gratuitos de seguridad.

Cerramos el mes con un capítulo dedicado a material de auto-formación. Mientras leía el Metasploit Toolkit E-Book de SYNGRESS me he dado cuenta de que desde esta página debía de haber mucho más recursos de seguridad. La decepción ha sido que ya no comparten los libros enteros, solo capítulos sueltos que eso sí, muchas veces vienen de perlas si quieres aprender algo muy concreto (por ejemplo análisis forense de un router).

Este listado ha sido extraído directamente de la página de Free E-booklet de Syngress, son capítulos sueltos de libros (que también se pueden comprar):

Certification
  • Security+ Study Guide & Practice Exams
  • The Real MCTS/MCITP Exam 70-620 Prep Kit
  • The Real MCTS/MCITP Exam 70-648 Prep Kit
  • Security+ Study Guide, 2nd Edition
  • The Official CHFI Study Guide (Exam 312-49)
  • The Real MCTS/MCITP Exam 70-649 Prep Kit
Cybercrime
  • Behind the Crime
  • Incident Response - Live Forensics and Investigations
  • Router Forensics
  • Windows Memory Analysis
  • Analysis of a Suspect Program - Linux
  • Initial Triage and Live Response - Data Analysis
Firewalls
  • Configuring Check Point NGX
  • Cisco PIX Firewalls
  • Defining a VPN
  • Realms, Roles and Resources
  • Advanced VPN Concepts and Tunnel Monitoring
  • Deploying SonicWALL Firewalls
IT management
  • No Place like Home - Creating an Attack Lab
  • Having Fun with Sysinternals
  • Handheld Forensics
  • Business Continuity/Disaster Recovery Plan Development
  • Controls and Safeguards
  • Trademarks and Domain Names
Microsoft
  • Managing Recipients in Exchange 2007
  • Using Intelligent Application Gateway 2007
  • Thin Clients and Digital Independence
  • Examining Network Traffic and Performance Logs with Log Parser
  • Microsoft Windows Server 2008 - An Overview
  • Network Security Basics
Open Source Security
  • Architecture, Environment and Installation
  • Introducing Nmap
  • Vulnerability Assessment
  • Kismet Menus
  • Introduction to Netcat
  • Add-ons and Enhancements
Security Tactics
  • Introducing Network Analysis
  • Layer 1 - The Physical Layer
  • Perl Scripting and Live Response
  • Advanced Operators
  • Dumpster Diving
  • When Insiders and/or Competitors Target a Business's Intellectual Property
Pero claro, haciendo una búsqueda un poco más refinada y sin tirar de torrents / programas p2p también podemos encontrar muchos más libros completos de seguridad, esta página en concreto ofrece un montón, la librería de libros electrónicos dbeBooks en su apartado de Seguridad y Criptografía también es de mucha ayuda.

Para terminar y en un apartado más alineado con el día a día os dejo una revista de seguridad más enfocada a la gestión de la misma y sus buenas prácticas, se llama Red Seguridad:


Echadle un ojo y juzgad vosotros mismos.

Y esto es todo por hoy, no hay excusas para no seguir aprendiendo :)

5 de febrero de 2010

Cursos de Seguridad gratuitos

Un año más el CEIM ha publicado su lista de cursos disponibles para formación en este 2010, al igual que ocurría en el 2009 son varios los cursos centrados en Seguridad de la Información, los más interesantes son los siguientes:


1.Conceptos TCP/IP.
1.1.Pila de protocolos TCP/IP.
1.2.Direccionamiento.
1.3.Sockets.
2.Hacking Ético.
2.1.Rol de un Hacker Ético.
2.2.Qué puedes realizar dentro de la legalidad.
2.3.Qué no se puede realizar dentro del marco de la legalidad.
2.4.Actividades previas a la realización de un ataque.
2.5.Escaneos ( herramientas Sam Spade, SuperScan).
3.Tipos de ataques.
3.1.Ataques de DoS (Smurf, SYN FlOOD, Detour, DDOS.).
3.2.Ataques de reconocimiento Prácticas con wireshark.
3.3.Ataques de Spoofing (Replay, Man in the Middle, TCP Hijacking).
3.4.Código Malicioso (Virus, Troyanos y Gusanos).
4.Mecanismos de Protección.
4.1.Introducción y configuración del Firewall PIX.
4.2.Zonas desmilitarizadas.
4.3.Securización con IPS.
4.4.Identificación de equipos conectados a las red (NAC).
5.Securización de equipos de red.
5.1.Seguridad en dispositivos Cisco.
5.2.Deshabilitar Servicios de Red e Interfaces no empleadas.
5.3.Configuración correcta de los protocolos de gestión.
5.4.Mitigación de ataques con ACL.
5.5.Mitigación de ataques de Nivel 2.
6.Redes privadas virtuales.
6.1.Protección a nivel de transporte SSL, TLS.
6.2.Protección a nivel de red IPSEC.
7.AAA.
7.1.Qué es la Autenticación. Métodos de Autenticado.
7.2.Qué es la Autorización.
7.3.Qué es la Auditoria.
8.Buenas Prácticas y resumen.


Módulo 1. Gestión de la seguridad y de los riesgos.
1.1. Objetivo de la seguridad.
1.2. Plan de implantación. Amenazas.
1.3. Atacante externo e interno.
1.4. Tipos de ataque.
1.5. Mecanismos de protección.
1.6. Proceso de gestión de riesgos.
1.7. Métodos de identificación y análisis de riesgos.
1.8. Reducción del riesgo.

Módulo 2. Seguridad Física y lógica del sistema.
2.1. Protección del sistema informático.
2.2. Protección de los datos.
2.3. Sistemas de ficheros.
2.4. Permisos de archivos.
2.5. Listas de control de acceso (ACLs) a ficheros.
2.6. Registros de actividad del sistema.
2.7. Autentificación de usuarios.

Módulo 3. Acceso remoto al sistema.
3.1. Mecanismos del sistema operativo para control de accesos.
3.2. Cortafuegos de servidor.


1.Objetivos de la seguridad en el sistema de información.
2.Sistema de seguridad robusto: RSN.
3.Métodos de autentificación.
3.1.EAP
3.2.IEEE 802.1X.
3.3.RADIUS.
3.4.Protocolo IEEE 802.11i.
4.Arquitectura.
5.Jerarquía de claves.
5.1.RC4
5.2.TKIP
5.3.AES
5.4.CCMP
6.Cifrado de los datos
6.1.RC4-TKIP
6.2.AES-CCMP

También hay cursos más orientados a la gestión de la seguridad como IT Gobernance o ITIL v3. Si estáis pensando en reciclar conocimientos no dudéis en solicitar estos cursos gratuitos que, por otra parte, los pagamos todos con un pequeño porcentaje de nuestro salario.

Volvemos pronto, ¡Salu2!

22 de enero de 2010

Metricas Seguras

Cumplidas las tres primeras semanas del año en muchas empresas la cúpula directiva se sienta, prepara los proyectos del 2010 y entre otras muchas preguntas, a los que nos dedicamos a la seguridad nos dicen, “bueno, ¿cómo estamos este año?, ¿hemos mejorado en seguridad?, ¿se ha invertido suficiente?, ¿estamos mejor que la competencia?”

Desde que la seguridad dejó de ser una asignatura pendiente a convertirse en un “must do it” ya sea por requisitos legales, por que tus servicios han tenido verdaderos problemas para ofrecerse con normalidad o por que se ha visto oportunidad de negocio la inversión en la misma se ha parecido a la siguiente gráfica:

Retorno de la Inversión en Seguridad

Muy propia de aquellos campos donde la incertidumbre es alta, o dicho de otra forma, donde la madurez del gobierno de la información es baja. Más inversión solo puede significar a ojos de la dirección más seguridad o más negocio o ambas, y nunca se entenderá otra cosa (como es lógico). De ahí que ante las preguntas de ¿como estamos este año? Tengamos que presentar unos datos que si no hemos hecho los deberes parecerán magia borras. Si, estamos hablando de METRICAS DE SEGURIDAD.

When you can measure what you are speaking about, and express it in numbers, you know something about it; but when you cannot measure it, when you cannot express it in numbers, your knowledge is a meager and unsatisfactory kind; it may be the beginning of knowledge, but you have scarcely, in your thoughts, advanced to the state of science.

—William Thomson, Lord Kelvin, 1883

Esta acertada frase de William Thomson (quien por cierto, jamás vio un ordenador) viene a decirnos, si tu conocimiento sobre una materia es tal que lo puedes expresar en cifras, entonces es que sabes algo, pero si no puedes medir aquello de lo que estás hablando entonces te queda mucho por aprender,,, perfecto. ¿Como medimos un concepto tan abstracto como la seguridad?, ¿por número de ataques?, ¿por número de incidentes de seguridad?, ¿como sabrá nuestra dirección si está invirtiendo bien? Es necesario caracterizar nuestras métricas:

1.- ¿Cuál es el objeto a medir? → Nivel de conformidad LOPD (atributo) de un sistema (objeto), grado de riesgo de mis sistemas, etc.
2.- ¿Por qué quiero medir ese objeto?, ¿cuál es la necesidad? → Tenemos un mayor control sobre mis servicios, mejorar la gestión de la seguridad, etc.
3.- ¿Con respecto a qué voy a medir? → Toda métrica necesita de un objeto contra el que comparar, por ejemplo, un estándar de buenas prácticas, los controles de mi Normativa, etc.

Es imprescindible que lo que se mida sea importante, y no solo eso, sino que los datos que nos muestren las mediciones sean significativos, teniendo claros estos principios y una vez identificados los tres puntos básicos, podemos abordar otros asuntos propios del proceso, qué método voy a utilizar para obtener esos datos (entrevistas, auditorías, obtención de logs, etc.), cada cuanto tiempo voy a recoger los datos (muchos datos pueden generar ruido, pocos datos inexactos), responsables de proporcionar los datos, personal involucrado, etc.

Como veis, una tarea cuanto menos ardua. Es parte imprescindible de un Sistema de Gestión de la Seguridad de la Información (SGSI) disponer de esta serie de datos (indicadores) que te diga como estás en lo que a seguridad se refiere, hasta hace unos años esto no estaba siquiera regulado, por suerte con la serie 27000 de ISO apareció la 27004. Este será nuestro cuaderno de consulta obligatorio si este año no hemos hecho los deberes y tenemos que decir, ¡estamos mejor que el año pasado! Mientras cruzamos los dedos por detrás y esperamos que no pase nada y haber sido convincentes :-p

Una vez que empezamos a recoger esos valiosos indicadores, sabemos el grado en que vamos cumpliendo con los objetivos estratégicos surge el concepto de “Cuadro de Mando”, que no es más que una herramienta para poder tener en todo momento una foto del estado de la seguridad y del grado de cumplimiento con respecto a los objetivos a medio y largo plazo.

Esta entrada es un pequeño resumen y recordatorio de lo que hace 3 años se homologó y regularizó dentro de la serie 27000, curiosamente en la actualidad surge con fuerzas renovadas dada la necesidad imperiosa de producir con eficiencia. Nuestros jefes, gerentes y directores ya saben que hay que invertir en seguridad (lo ven en las noticias a diario), pero también quieren saber que lo están haciendo bien.

Sin duda un campo muy interesante.

Salu2!