Mostrando entradas con la etiqueta Consultoria. Mostrar todas las entradas

23 de febrero de 2011

¡Luchamos contra el fraude!... a nuestra manera.

Como supongo que todos vosotros, de vez en cuando compro por internet, es cómodo, ágil, rápido y requiere de un esfuerzo físico cercano a 0. ¿Por qué no hacerlo?, además si eres un consumidor responsable que sigue los consejos básicos de seguridad y precaución, o no se, te gusta jugar a las 7 diferencias con páginas de phishing por que estás aburrido ya de darle a la granja del Facebook pues, mejor que mejor. Incluso si tu negocio está en Internet hay muchas guías básicas para decirte como tienes que proteger los datos de tus clientes, como cumplir con los requisitos de seguridad que las normativas internacionales exigen, por ejemplo esta guía de INTECO es de mucha utilidad, aunque los propios emisores de tarjetas de crédito / débito tienen sus propias guías también, más o menos la referencia es el Payment Standard Industry (PCI-DSS) del cual se publicó la versión 2.0 en Octubre del año pasado y que ya adelantamos por aquí.

En definitiva, Internet es algo bueno, cómodo, con la sensibilidad y responsabilidad conveniente con respecto a las distintas amenazas puede ser tan seguro como ir a la tienda física real. Entonces, ¿por qué los comercios lo vuelven inseguros?, lo mejor de todo es que lo hacen para cumplir con directrices que en teoría vienen impuestas por MasterCard, Visa, etc. Y nos plantan clausulas como las siguientes:

“Para evitar fraudes con tarjetas que hayan sido captadas en establecimientos físicos, XXXXX puede solicitar documentación adicional que certifique la identidad del comprador.”

Es decir, que aparte de pedirte todos tus datos personales, los datos de tu tarjeta de crédito y número de seguridad, luego te solicitan más datos. Fue en una conocida casa de apuestas la primera vez que me ocurrió esto, no había problema para iniciarte en el mundo de la ludopatía, metías tus 30€, te daban otros 30 de bienvenida y a volverse rico. Sin embargo, oh sorpresa, te disponías a retirar tus cuantiosos beneficios y te lo prohibían bajo esta condición:

“Debido a la política de MasterCard, ya no es posible realizar reintegros de fondos en una tarjeta MasterCard (crédito o débito) registrada fuera del Reino Unido. Como resultado, su tarjeta debe ser "validada" antes de que usted pueda realizar cualquier reintegro de sus ganancias mediante un sistema de pago alternativo tal como una transferencia bancaria. Esto se indica mediante S (validada) o N (no validada) debajo de su tarjeta. Su tarjeta se valida automáticamente después de su primer depósito, o manualmente si envía prueba de titularidad de la tarjeta.”

¡Pardiez!, ¿Qué es esto?, cegado por mis múltiples ganancias accedí a lo que un señor amablemente me pidió por correo electrónico: DNI escaneado por las dos caras y Tarjeta escaneada (solo por delante).

No le di más importancia, paranoia de estos ingleses, vete tu a saber. Hace 1 mes sin embargo fue el fin de semana “SIN IVA” en múltiples establecimientos, la competencia hizo que algunos superaran ese 18% de descuento llegando incluso a ofrecer un 20% en primeras marcas de tecnología (ejem, apple). Cual es mi sorpresa cuando tras comprar un portátil y cargármelo en mi cuenta bancaria en escasas horas, 3 días más tarde, me piden “verificar mis datos” por correo electrónico. Esta fue mi respuesta, un poco en caliente y poco técnica como se ve:

“Disculpen mi insistencia pero no veo sentido a que por un procedimiento de seguridad se solicite información para confirmar un pedido cuando ustedes ya lo han cobrado, supongamos que efectivamente estoy suplantando la identidad de una persona, ¿le van a devolver el dinero?. No quisiera poner en duda sus procedimientos pero es efectivamente la solicitud de esta información la que levanta sospechas sobre un presunto phising, scam, etc.

Les remitiré la información que solicitan pero por favor, revisen este procedimiento que en lugar de facilitar al cliente recibir el producto en su casa lo entorpece. Si hubiese venido especificado en la página web habría ido al local comercial de XXXXXX sin dudarlo o habría realizado mi compra en otro lugar.”

A lo que me remitieron a la página de condiciones donde lo ponía bien grande y en negrita:

“Pago con Tarjeta de Crédito :
Aceptamos el pago con las principales tarjetas de crédito (Visa, Mastercard, 4B, American Express). En el proceso de compra se le pedirá tres datos, Número de tarjeta, Fecha de caducidad y su número identificativo o CVC2. En determinados casos, y para evitar fraudes con tarjetas que hayan sido captadas en establecimientos físicos, XXXXX solicitará documentación adicional que certifique la identidad del comprador.”

Nada que objetar, como buen consumidor, no leo las clausulas (prometo mejorar). Ahora bien, como consultor de seguridad me irrita, ¿introduce este procedimiento más seguridad?, ¿genera nuevos riesgos?, la respuesta es SI a ambas preguntas. ¿Por qué?, por que estás enviando tus datos personales y tu información bancaria a través de un canal inseguro (Internet), con todo lo que ello supone y que no explicaré aquí. Ahora centrémonos en alguna de las cosas que estas compañías deben cumplir para gestionar, almacenar y tratar esos datos:

- L.O.P.D.

- PCI-DSS

La LOPD y en concreto su reglamento de medidas de seguridad dice en su artículo 104:

”La transmisión de datos de carácter personal a través de redes públicas o redes inalámbricas de comunicaciones electrónicas se realizará cifrando dichos datos o bien utilizando cualquier otro mecanismo que garantice que la información no sea inteligible ni manipulada por terceros.”

Lo que ocurre es que esto solo aplica a datos de nivel alto (lo que podríamos discutir largo y tendido, pero “es lo que hay”), así que con esto en principio cumplen ya que sería difícil sacar datos de salud, vida sexual, etc. de una casa de apuestas o de una tienda de informática. Eso si, en caso de hacer compras en un sex-shop, encargar un Corán en Amazon o meter todos los dias 200€ en la casa de apuestas podremos deducir algo de eso. Pero supongamos que la AEPD les da la razón en esto último, DNI y tarjeta de crédito, todo junto, son datos de nivel medio pues suponemos que entran dentro de los datos financieros que indica la LOPD, si nos ponemos quisquillosos quizás de nivel básico. Con todo ello seguiremos teniendo un artículo que indica dos requisitos de seguridad:

- Mecanismos que eviten el acceso a datos o recursos con derechos distintos de los autorizados.

- Concesión de permisos de acceso sólo por personal autorizado.

¿Se puede asegurar esto en datos enviados a través de líneas públicas?, NO.

Ahora nos vamos al PCI-DSS 2.0, un solo requisito nos hace falta:

"Encrypt sensitive traffic over public Networks."

Está claro que con este requisito se cumple cuando utilizas la aplicación de compra, normalmente y dependiendo de la tienda surgirá un pop-up (seguro) de una tercera aplicación que hará de pasarela entre tu banco y el de la tienda, si es 3D Secure te pedirán un password y fin de la historia. Si no lo es y para luchar contra el fraude te pedirán que confirmes los datos, pero no te ofrecerán un mecanismo seguro para hacerlo, bastaría con que en tu perfil de usuario de la tienda se disponga de la capacidad de cargar los ficheros de tus datos escaneados, sobre HTTP-S por ejemplo, autenticando que el servidor al que estamos escribiendo es quien dice ser. Pero no, se valen del robusto protocolo SMTP para pedirte que les mandes todo, ¿así se lucha contra el fraude?, ¿a consta de quien?

La mayor de mis críticas a este tipo de procedimientos de seguridad que hacen flaco favor a su nombre y a la seguridad del comercio electrónico, además bajo un dudoso cumplimiento de la legislación actual y los estándares de pago electrónico.

Salu2

28 de noviembre de 2009

Firma Digital (in) Segura

¡Hola!

En el día de hoy vamos a cambiar de tercio hablando de una de las aplicaciones prácticas que la tecnología ha llevado a nuestros hogares / empresas para facilitarnos la vida, la firma electrónica. Esta firma está contemplada en nuestra legislación bajo la Ley 59/2003 de firma electrónica (que tenéis aquí) y cuyo mayor impacto es equiparar la firma manuscrita con la firma digital. Ahora bien existen distintos tipos de firma que la ley contempla:

1. La firma electrónica es el conjunto de datos en forma electrónica, consignados junto a otros o asociados con ellos, que pueden ser utilizados como medio de identificación del firmante.
2. La firma electrónica avanzada es la firma electrónica que permite identificar al firmante y detectar cualquier cambio ulterior de los datos firmados, que está vinculada al firmante de manera única y a los datos a que se refiere y que ha sido creada por medios que el firmante puede mantener bajo su exclusivo control.
3. Se considera firma electrónica reconocida la firma electrónica avanzada basada en un certificado reconocido y generada mediante un dispositivo seguro de creación de firma.
4. La firma electrónica reconocida tendrá respecto de los datos consignados en forma electrónica el mismo valor que la firma manuscrita en relación con los consignados en papel.

Esto es, tenemos 3 tipos de firma. La 1) que es la más sencilla garantizará el no-repudio. La 2) garantizará el no-repudio y la integridad del documento firmado, esto es, que no ha sido alterado por terceras partes. La 3) que garantiza a través de dispositivos seguros de creación de firma todo lo anterior haciendo a esta firma equiparable a la manuscrita en términos jurídicos y legales.

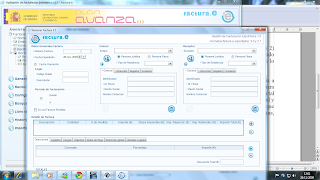
Claro está si se aprovecha el marco legal que esta Ley nos brinda esto puede facilitar trámites a ciudadanos y ahorrar chorros de tinta a las empresas, el Gobierno sabiendo esto enmarcó la factura electrónica dentro del Plan Avanza y presentó el portal Factura-e donde se explica lo que es una factura digital y se proporcionan utilidades a las pymes para que trabajen con ella, ejemplos de facturas electrónicas, etc. Una de las aplicaciones generadas por el ministerio es Facturae, que pinta así:

Interfaz de FacturaE

Incluye tu propio gestor de facturas, envío de las mismas desde servidores SMTP con SSL, listado de servidores OCSP para validar certificados X.509, etc. Parece una buena aplicación, ¿no creéis?

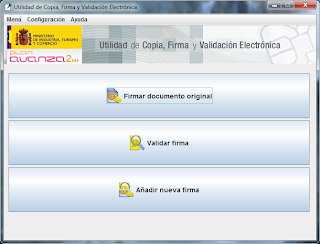
En el mismo marco este verano el Ministerio de Industria, Comercio y Turismo lanzó la EcoFirma, otra aplicación de firma digital de extrema sencillez que acerca la firma digital a ciudadanos y pymes, permitiendo firmar casi cualquier tipo de archivo, desde .doc a imágenes pasando por PDF a los que se pueden incrustar marcas de agua, etc. EcoFirma tiene el siguiente interfaz:

EcoFirma, tan sencillo como esto.

Puede importar certificados de nuestros exploradores habituales (IE, Mozilla) facilitándonos enormemente los procesos de firma y validación de otras firmas.

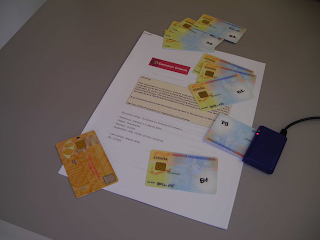
Todo esto está muy bien pero no puedo evitar lanzarme unas cuantas preguntas, y es aquí cuando viene el verdadero motivo de esta entrada, ¿las firmas que realiza el software que provee el ministerior, son firmas reconocidas? Supongamos que utilizamos los certificados de nuestro DNI electrónico (si tenéis curiosidad por todas las cosas que lleváis en la cartera cuando tenés dentro el DNI electrónico echad un ojo aquí) para firmar un archivo, estos son certificados reconocidos tal como marca la Ley, ¿es el software un dispositivo seguro de creación de firmas? Indagando sobre ello vemos que en Kriptópolis ya se hicieron la misma pregunta, llegando a conclusiones negativas. Repasemos la Ley:

2. Un dispositivo de creación de firma es un programa o sistema informático que sirve para aplicar los datos de creación de firma.
3. Un dispositivo seguro de creación de firma es un dispositivo de creación de firma que ofrece, al menos, las siguientes garantías:
a) Que los datos utilizados para la generación de firma pueden producirse sólo una vez y asegura razonablemente su secreto.
b) Que existe una seguridad razonable de que los datos utilizados para la generación de firma no pueden ser derivados de los de verificación de firma o de la propia firma y de que la firma está protegida contra la falsificación con la tecnología existente en cada momento.
c) Que los datos de creación de firma pueden ser protegidos de forma fiable por el firmante contra su utilización por terceros.
d) Que el dispositivo utilizado no altera los datos o el documento que deba firmarse ni impide que éste se muestre al firmante antes del proceso de firma.

Luego SI, el software (un programa informático) puede considerarse un dispositivo seguro. Ahora bien, ¿quien me lo garantiza?, ¿los estándares internacionales?, ¿como se que no hay gato encerrado?. Simple y llanamente: no lo se y no podré saberlo. En última instancia siempre hay que confiar en alguien, el estado, las autoridades de certificación, la Ley. En mi opinión un software NUNCA debería estar considerado un dispositivo seguro, una combinación Sotware + Hardware SI, ¿por qué? Por que una appliance siempre será una combinación más robusta que código y más código (Maria José Caro de INTECO ofreció una ponencia sobre la seguridad de estos dispositivos bastante interesante). Más robusta y más cara claro, de ahí que se haya optado por la vía cómoda.

Lector de DNI Electronico

En un proceso judicial estas dudas que aquí nos surgen pueden ser indicadas a los jueces quienes inevitablemente tendrán que apoyarse en Peritos para que una firma electrónica no sea impugnada. Esto podría ser un grave problema si no fuese por que la Ley recoge que las partes pueden acordar previamente el sistema de firma electrónica a utilizar, si ese acuerdo se alcanza (y firma) no habrá apelación que valga. Ahora bien, ¿cuantos de vosotros habéis revisado los sistemas de factura electrónica de vuestros proveedores de telecomunicaciones, internet, banca, etc.?, ¿está el ciudadano indefenso viéndose obligado a aceptar y confiar en sistemas que desconoce? Parece que en parte, Si.

Una pequeña reflexión de fin de semana.

Salu2!

22 de octubre de 2009

Secure Survey

En los últimos días me vino a la cabeza un interrogante sobre las numerosas encuestas que circulan por Internet, ¿cuan fiables son estas encuestas? Siempre acabo dando con la misma respuesta, “depende”. Pero nunca le había dado un par de vueltas, nunca hasta hoy. De todas formas parece que soy el único que se hace este tipo de preguntas (será el trabajo, que se yo), por que la práctica totalidad de medios de televisión y prensa del mundo despliegan estas encuestas incorporándolas a la versión escrita de sus periódicos, programas de radio y televisión. Esto puede ser un gran problema de credibilidad ya que aparecen al lado de otras en teoría “más fiables” como las que realiza el CIS dando lugar a la errónea suposición de que ambas tienen resultados con la misma confianza (cualquiera que sea esta).

Tras un pequeño vistazo a algunos medios digitales he podido encontrarme las siguientes cosas, corresponden al código con que se realizan las peticiones y se almacenan los votos:

onsubmit="javascript:{if ( hasCookie('haVotado') ) {alert('Tu voto ya ha sido registrado'); return false;} 
else {return true};}"
En este caso si el método ‘has cookie’ devuelve “true” votas, sino no. Delega el voto en un control sobre la cookie. En este otro caso:
OAS_version = 10;

OAS_rn = '001234567890'; OAS_rns = '1234567890';
OAS_rn = new String (Math.random()); OAS_rns = OAS_rn.substring (2, 11);
function OAS_NORMAL(pos) {
document.write('
 '!' + pos + OAS_query + '" TARGET=_top>'); 

Se hace la petición al servidor de aplicaciones (OAS = Oracle Application Server) a partir de una cadena que se almacena en la Cookie, en la misma se “ofusca” incrustando un valor aleatorio de semilla conocida a la petición. La construcción de esa cadena es perfectamente visible en el código javascript, luego todo es pasado en el GET y algunos atributos quedan ocultos en el POST que lee los valores de la Cookie:

Luego parece que esta encuesta también es manipulable, conociendo el mecanismo que genera las peticiones y con un http Fuzzer (como el que incorpora Acunetix) podemos generar votos automáticamente.

Indagando un poco más he encontrado encuestas que incluían CAPTCHA, pero este mecanismo tampoco es infalible como vimos aquí, luego, ¿Qué nos queda? Incluso para dar un servicio de apariencia tan sencilla como este es necesario un conjunto de medidas de seguridad donde por sí sola ninguna nos puede proporcionar confianza de que el voto no ha sido manipulado / generado automáticamente, no obstante en conjunto el riesgo se “mitiga”. Algunas de las que a mí se me ocurren son:

- No incluir en código JavaScript los métodos de comprobación de origen, es visible.

- No verificar el origen a partir de información depositada en el cliente, esta información puede ser manipulada.

- Incluir CAPTCHA.

- Incluir un mecanismo para verificar el origen por token (secreto) + IP + credenciales que identifiquen al equipo, para garantizar la integridad del origen de la petición (podemos utilizar hash también). Estas comprobaciones se harán en el servidor.

Bueno, en un entorno ideal se podría utilizar incluso la firma digital de los usuarios (¿DNI electrónico?) para realizar una encuesta. Claro está que para saber que opina la gente con respecto al partidazo del Atleti no aplica, pero para un referendum,,, quizás si.

Esto es todo por hoy, cuidado donde votáis y cual es el origen de vuestras encuestas :)

Salu2!

1 de octubre de 2009

OWASP-IG-002: Search Engine Discovery / Reconnainse

Dentro del proceso de mapeo de nuestra aplicación Web tenemos la suerte de disponer del mejor de los aliados: Google. Este punto de control de OWASP tratará de aprovechar toda la información que el buscador de buscadores, y más concretamente sus arañas, nos proporciona. Este puede parecer a priori un punto trivial, al fin y al cabo todo el mundo sabemos hacer búsquedas, ¿verdad?

No exactamente, el dominio de las búsquedas avanzadas y lo que ha venido a llamarse Google Hacking es todo un arte sobre el que han caído ríos de tinta (literalmente) y donde los desarrolladores no han tardado mucho en automatizar las tareas teniendo como base la Google Hacking Database, ¿Cuáles son estas herramientas?, ¿Qué búsquedas tengo que completar para cubrir este control?, ¿Qué vulnerabilidades puedo descubrir? Como dijo Johny el destripador (nótese el humor retorcido del autor), vayamos por partes:

Google Dorks

¿Qué tienen en común todas estas búsquedas?

intitle:"Apache HTTP Server" intitle:"documentation"

intitle:"Welcome to IIS 4.0"

intitle:index.of passwd passwd.bak

filetype:xls username password email

intitle:"toshiba network camera - User Login"

Exacto, muestran mensajes predefinidos, archivos de instalación, errores bien conocidos, en definitiva: Buscan activos (pongámosle esa palabra) que no deberían ser públicos en Internet, a no ser que sea una Honeynet o un honeypot claro :) Por suerte hay quien se ha entretenido en recopilar toda esta información y crear una base de datos de Google Dorks, es la conocida como GHDB de Johny alias “ihackstuff.com”, de esta base de datos es de la que beben las aplicaciones que os voy a presentar hoy, que como veréis son muchas.

Google Hacking Tools

Athena, Wikto, Goolag, SiteDigger, DirBuster, Pipper, etc. Hay muchas herramientas que nos pueden ayudar en esta ardua tarea que hace unos años teníamos que hacer manualmente, cada una tiene sus pros y sus contras, en mi opinión se complementan bastante bien, echemos un vistazo a algunas de ellas:

DirBuster

Esta herramienta forma también parte del proyecto OWASP y es especialmente buena para el descubrimiento de directorios. Por ejemplo si sabéis que tenéis delante un servidor apache, o una aplicación Joomla bien conocida quizás tengáis una lista de directorios predefinidos. Solo tenéis que cargarla para que DirBuster busque si son accesibles por vosotros. Si no disponéis de esa información siempre podéis cargar de las listas que el incluye, aunque será un ataque por fuerza bruta prácticamente con más de 50000 peticiones. Demasiado escandaloso:

Wikto

Versión para Windows del popular Nikto, esta herramienta al igual que WebScarab y otras que ya hemos visto no solo hace Google Hacking, pero el que hace es muy bueno. Válida como Spider (por lo que nos valdrá para el control anterior OWASP-IG-001), incluye Data Mining y por supuesto utiliza la GHDB:

En el pantallazo se pueden ver algunas consultas a MySQL de donde se pueden comenzar a extraer cositas. Un detalle, la última versión no utiliza la API de Google, ahora se tiene que instalar SPUD: SensePost Unified Data API, que no es más que un gestor de las APIs de Google, Live Search (ahora Bing, supongo que lo actualizarán en la siguiente versión) y Yahoo, eso sí no es obligatorio tener ninguna licencia para que funcione, aunque si tenemos las tres los resultados serán algo más completos.

Goolag

Los chicos del culto a la vaca muerta (¿?) presentaron esta herramienta cuya principal novedad es que tiene su versión web en: http://www.goolag.org/ y no requiere de la API de Google (lo que viola las condiciones de Google), eso sí, el buscador puede banear tu IP si haces “muchas” consultas ya que es capaz de detectar actividad maliciosa:

Si os ha gustado os recomiendo el cliente pesado, cómodo y súper intuitivo.

Como habéis podido comprobar el abanico de herramientas es considerable, la información que hay en Internet, también. Os dejo un último link de la Universidad de Oviedo que explica las técnicas de Google Hacking paso a paso.

De forma paradójica en este post hemos visto que no son necesarios grandes conocimientos de técnicas de hacking para descubrir las primeras e importantes vulnerabilidades, y todo ello sólo accediendo a recursos públicos.

Salu2

21 de septiembre de 2009

2009 Information Security Awards

No necesitas más seguridad, necesitas mejor seguridad. He escogido este conocido slogan de CA para plantearos la entrada de hoy, ¿Cuáles son los mejores productos de seguridad del mercado? Es difícil de decir, ¿verdad? Muchas veces es fácil perderse entre compañías, tecnologías y sobretodo hacer una evaluación de cuál es la mejor plataforma para la necesidad de nuestra compañía. La revista de Information Security de TechTarget ha realizado una encuesta con sus lectores para determinar cuales son las mejores soluciones de seguridad (software, appliance, etc.) y el resultado lo tenéis por aquí. La revista completa en este otro enlace. Los premios se han dividido en las siguientes categorías:

- Best antimalware Products.

- Best Application Security Products.

- Best Authentication Products.

- Best Data Loss Prevention Products.

- Best Email Security Products.

- Best Identity and Access Management Products.

- Best Intrusion Detection and Prevention Products.

- Best Mobile Data Security Products.

- Best Network Access Control Products.

- Best Network Firewalls.

- Best Risk and Policy Management Products.

- Best Secure Remote Access Products.

- Best Security Information and Even Management Products.

- Best Unified Thread Management Products.

- Best Vulnerability Management Products.

- Best Web Security Gateway Products.

- Best Wireless Security Products.

Conviene echarle un ojo para estar al día, conocer que ofrece el mercado y por tanto, poder hacer recomendaciones. No estoy seguro sobre si el alta es obligatoria para poder leerlo aunque merece la pena, sus listas de correo son recomendables también.

Un saludo.

16 de septiembre de 2009

From OSSTMM to OWASP

Fue a finales de 2006, comienzos de 2007. Estaba enfrascado en el proyecto final de carrera "Auditoria de Sistemas de la Información", donde tras varios meses pegándome con la extensa OSSTMM y otras tantas semanas de prácticas en una importante empresa de seguridad pude dar a luz el que sería uno de mis hijos pródigos, un proyecto de alrededor de 300 paginas donde se explicaba la metodología OSSTMM con un ejemplo "real" de auditoria basada en esta metodología sobre un cliente.

Desde entonces no he podido volver a dedicarme al Pen-Testing, sin salirme del mundo de la Seguridad he tenido la oportunidad de hacer otras muchas cosas, sin embargo el conocimiento tiende a diluirse como un azucarillo en el agua de la memoria si no es refrescado continuamente así que me he dicho, ¡volvamos a hacer Pen-Test! Eso sí, con un "pero", esta vez vamos a ser más prácticos y en vez de amasar un par de decenas de entradas hablando de OSSTMM y sus famosos 7 dominios de forma teórica y enriquecedora pero a fin de cuentas, algo aburrida, vamos a repasar la OWASP Testing Guide 3.0 y sus 9 sub-categorías y 66 controles de seguridad de forma práctica, con ejemplos reales (que en algún caso tendré que desarrollar por 1ª vez, por lo que os animo a corregirme o dar ideas si veis desvaríos varios). Antes de todo eso vamos a recordar cómo es OSSTMM, por qué es la metodología de auditoría más completa y por qué, a fin de cuentas, lo que se usa es OWASP (al menos desde mi experiencia).

OSSTMM, la metodología que lo abarca todo

Open Source Security Testing Methodology Manual (OSSTMM) es un manual de pen testing desarrollado por el ISECOM cuya primera versión salió allá por el año 2001. Este cuaderno de auditoría gratuito y bajo licencia Creative Commons abarca todos los aspectos que una auditoría de seguridad debe contemplar si quiere ser lo más completa posible. Esto queda perfectamente reflejado en lo que a mí me gusta llamar el “molino de Don Quijote”:

La imagen del molino me encanta por que muestra de forma transversal y extremadamente simple como todo está relacionado en nuestro negocio, en nuestros sistemas de información, procesos, etc. Y sobretodo en el centro de todo, la seguridad física (disciplina por la que siento debilidad). OSSTMM muestra el camino para chequear todas las acciones que nos aseguren el cumplimiento regulatorio, el cumplimiento legal y el cumplimiento con las políticas corporativas, todo ello sin dejar de lado otros aspectos como el hacking wireless o la seguridad en las comunicaciones. La metodología está dividida en 6 módulos que alcanzan diferentes objetivos en la auditoría:

1- Seguridad de la Información (presencia en Internet de cualquier tipo de información de una entidad).

2- Seguridad en los procesos (ingeniería social, “suggestion test”)

3- Seguridad en Tecnologías de Internet (IDS, firewall, router testing, DOS, passwork cracking, etc.)

4- Seguridad de las comunicaciones (Modem, FAX, PBX, etc.)

5- Seguridad Wireless (TEMPEST, hacking 802.11, bluetooth, infrarrojos, etc.)

6- Seguridad Física (perímetro de seguridad, alarmas de seguridad, test de control de accesos, estudio del entorno, etc.).

Hay ciertos módulos que hay que pensarse muy bien si se van a ofrecer, por ejemplo todo lo relacionado con Ingeniería Social puede provocar conflictos de los que es necesario estar prevenido legalmente, los ataques DOS se dan por hecho ¿merece la pena hacerlos?, quizás tampoco sea necesario revisar el entorno geo-político de nuestro cliente, a no ser claro que se encuentre en el antiguo cauce de un río, exista inestabilidad local o una alta tasa de delincuencia en la zona (yo no abriría una oficina en ciertos barrios de practicamente cualquier ciudad).

OWASP, hacking ético puro y duro

Por otro lado tenemos el Open Web Application Security Project, OWASP se centra exclusivamente en tests de intrusión para aplicaciones web, proporcionando un exhaustivo catálogo de 66 controles de seguridad a revisar en toda aplicación web. Podría coincidir con los puntos 1 y 3 de OSSTMM, rozando algún que otro punto pero sin tanto detalle. Esto es lo que suele contratar cuando se solicita un servicio de pen-testing, hacking ético o similares. OWASP es una metodología muy práctica que desde el primer punto va al grano, AJAX Testing, WSDL, Buffer Overflows, Stack Overflow, LDAP Injection, SQL Injection, CSS, escalado de privilegios, etc. Además te explica que hace ese ataque, te ofrece indicaciones sobre herramientas y técnicas a emplear, artículos que conviene leer, etc. Esto hace a OWASP una metodología válida tanto para principiantes como para usuarios avanzados, se divide en los siguientes dominios:

1- Recolección de información.

2- Test de Gestión de la Configuración.

3- Test de Autenticación

4- Test de Gestión de Sesiones

5- Test de Autorización

6- Test de validación de datos de entrada.

7- DOS testing.

8- Test de Web Services.

9- Test AJAX.

Finalmente deja un capítulo con indicaciones sobre como redactar los informes, valorar el riesgo de forma correcta (aparece la vieja fórmula de riesgo = probabilidad * impacto).

En próximas entradas y como proyecto a largo plazo iremos revisando cada uno de los 66 controles de seguridad y veremos ejemplos prácticos de ataques.

Salu2

14 de julio de 2009

Secure Updates

Es de conocimiento general que a pesar de las innumerables medidas de seguridad que aplicamos en servicios, bastionado máquinas, redes, etc. El estado de riesgo conseguido es solo momentáneo, de ahí el viejo dicho de “la seguridad es un proceso”. Como tal debe ser dinámico y adaptarse a las circunstancias del momento, eso también se incluye para las actualizaciones que aplicamos sobre el software con que trabajamos (esté en la capa que esté). Un correcto protocolo de actualización de software es vital en cualquier organización hoy en día, y a las pruebas me remito:

Esto que hoy ha ocurrido para una actualización de BlackBerry en Dubai podría representar que todos nuestros agentes comerciales (y unos cuantos Directores) con sus flamantes BB se quedasen sin teléfono durante varios días. ¿Está este riesgo contemplado en nuestro análisis de riesgos? Es probable que no para los teléfonos, pero si para nuestros servidores, workstation, dispositivos de red, etc.

La política de aplicación de parches es sin duda una de las más importantes para nuestros sistemas de información, si bien los informáticos tenemos tendencia a tener la “ultima moda” tendremos que controlarnos un poco, aunque eso signifique tener nuestros servicios expuestos unos días más a ciertas vulnerabilidades. Es importante mantener una horquilla de tiempo desde la publicación del parche hasta su aplicación, en ese tiempo tampoco debemos estar de brazos cruzados esperando que alguien reporte posibles problemas. Como administradores podemos aprovechar para probar las actualizaciones en entornos controlados, por ejemplo uno donde se Certifique que el cambio no provoca impactos no deseados en los servicios que soportan el sistema parcheado. Una vez que se certifica que la aplicación de un parche es segura (en todos los sentidos) hay que generar un proceso de gestión del cambio apoyado en nuestra Base de Datos de Gestión de la Configuración (CMDB) que contemple un proceso de marcha atrás en caso de que algún incidente no contemplado, de igual forma debe hacerse de forma escalada y controlada. En líneas generales, estas son algunas recomendaciones que no debemos olvidar:

- Todo el software debe estar inventariado.

- Debe existir una política de actualización y control de software.

- Las actualizaciones se obtendrán directamente desde el fabricante, nunca desde terceros.

- Todo parche y actualización debe ser probado en entornos controlados y aislados antes de su aplicación.

- En caso de que la aplicación de un parche genere un riesgo mayor que la exposición a las vulnerabilidades, no se aplicará. No obstante se deberán estudiar medidas compensatorias.

- Las actualizaciones se aplicarán de forma escalada y controlada.

- Se creará un procedimiento de marcha atrás.

Los parches y actualizaciones son importantes para mantener e incrementar el nivel de seguridad de nuestros servicios y sistemas, y al fin y al cabo de nuestro negocio. Pero también pueden ser un riesgo si no se aplican correctamente (ya sea por exceso o por defecto).

Actualizad con moderación! :-)

10 de julio de 2009

Sarbanex Oxley


Cuando hablamos de cumplimiento legal de los sistemas de información en España el 99% del tiempo estamos hablando de la Ley Organica de Protección de Datos (L.O.P.D.) y de la Ley de Servicios de Sociedad de Información y Comercio Electrónico (L.S.S.I.). Estas son las 2 leyes de mayor relevancia que rigen aspectos tan importantes como los derechos que los ciudadanos tienen sobre sus datos así como la forma en que deben realizarse las acciones comerciales por Internet con garantía y seguridad.

Sin embargo estas no son las únicas referencias al cumplimiento legal con las que los Consultores debemos tratar en nuestro día a día. En un mundo global con relaciones comerciales globales y empresas multinacionales no debemos descuidar la legislación de aquellos otros países en los que operamos. Por ejemplo, dentro del mundo de la banca existe un estándar bajo el que deben regirse las operaciones con tarjeta de crédito, es el Estándar de Seguridad de Datos para la Industria de Tarjeta de Crédito (PCI-DSS). En un sector totalmente opuesto tenemos la Health Insurance Portability and Accountability Act (H.I.P.P.A.), grosso modo es una LOPD de datos médicos, este es un pequeño informe en español de un centro médico con el que encontrareis parecidos razonables fácilmente.

Finalmente tenemos la Sarbanex Oxley (SOX), ley que titula esta entrada y por la cual deben regirse todas las empresas que coticen en la Bolsa de Estados Unidos, eso incluye a las extranjeras y sus filiales. En España corporaciones como REPSOL, el Banco Santander, BBVA o Telefonica pueden ser sometidas a auditorias SOX.

¿Por qué surge SOX? La Sarbanex Oxley surge como respuesta ante una serie de escándalos financieros de finales del siglo XX y principios del XXI, siendo el más famoso de ellos el caso ENRON. Esta empresa fue ejemplo de corrupción y fraude fiscal “a pesar” de que los informes de auditoria no mostraban nada de ello. Quizás en estos días de “crisis” y especulación es cuando más podemos acordarnos de SOX, y es que sin una ley similar aprobada por consenso internacional será difícil que esta situación no vuelva a repetirse, aunque esa es otra historia.

¿Por qué aplica SOX a los Sistemas de Información? Actualmente el enorme avance de la tecnología ha propiciado que los sistemas financieros se apoyen sobre los sistemas de información para acometer sus funciones. En tal sentido, los SdI deben garantizar la fiabilidad de la información financiera, por lo que se deben implementar controles específicos para garantizar la fiabilidad de este tipo de información. ¿Cómo implantar controles internos? Volvemos aun más atrás en el tiempo, mucho antes de la aparición de SOX, allá por el año 92 surgió el informe COSO, el cual tenéis disponible aquí y que es punto de referencia para la implantación de controles internos sobre la información financiera:

Sin embargo organizaciones como ISACA tampoco se han quedado atrás y han adaptado COBIT a la SOX. A primera vista parece difícil mapear controles, tengamos una visión holística centrándonos en las aplicaciones que soportan los procesos financieros:

Seguramente ahora os parezca más sencillo, las aplicaciones financieras no son un tipo especial de aplicaciones, los controles que aplicaremos serán bien conocidos, cambio en los programas, control de acceso, registros de auditoria, etc. Partiendo de esta base el “Road Map” que nos lleve a tener un IT Compliance en una auditoria SOX queda bien reflejado en la siguiente imagen:

Aun así siempre quedarán cositas, todo auditor debe hacer un informe al fin y al cabo, pero no debemos tirarnos de los pelos. A grandes rasgos los controles generales a aplicar sobre los SI se centrarán en:

- Control de Accesos: Control de lectura, alta y modificación, perfiles de acceso, procedimientos documentados, registros de auditoría).

- Pruebas de desarrollo y modificación de los SI.

- Control sobre el funcionamiento de los SI (validación de E/S, comprobación de calculos, gestión de errores).

La forma de implantar controles para estas 3 áreas no viene especificada en la SOX (ya sabemos que las leyes no se mojan mucho). Sin embargo podríamos apoyarnos en estándar internacionales, como la ISO 17799 para extender estos puntos o directamente tirar de la lista de controles de Cobit para la SOX, un interesante artículo de Tech Target que profundiza en esta idea lo tenemos aquí .

Y esta ha sido la lectura “veraniega”, espero que os haya gustado.

Salu2!

27 de mayo de 2009

Bromas Seguras

I'll buy your old bike for 1000 $

Response: Really?

Nah, was kidding.

De todos es conocido que la política de seguridad de las contraseñas es una de las piedras angulares de la Seguridad Informática. En ella se deben contemplar cositas como:

Ø Número de caracteres (alfanuméricos por supuesto).

Ø Caracteres especiales permitidos.

Ø Caducidad de la contraseña.

Ø Intentos fallidos de autenticación.

Ø Disponibilidad para la utilización de contraseñas antiguas.

Ø Etc.

Esto suele ser algo que los usuarios han asimilado poquito a poco, pero que muchas veces es una molestia, ¿Cuántos de vosotros tenéis realmente una contraseña para cada cosa? Ni tan siquiera con soluciones single-sign-on estamos salvados, tenemos que ir cambiando periódicamente y ya no sabemos que poner para acordarnos. Una forma sencilla de solucionar este problema de falta de inspiración / memoria es utilizar un generador de password tal como el siguiente:

Es uno de los muchos que hay disponibles en Internet, pero me ha gustado especialmente por la posibilidad de incluir una semilla que no sea la hora así como por la generación de los hash de las contraseñas. Con esto tendremos que pensar un poquito menos, ahora bien, ¿y si queremos generar una contraseña aleatoria con las características específicas que definen las GPO de mi maquina? Hacer esto desde Windows XP es muy sencillo, tanto como escribir:

¿Lo malo? Que no es necesario escribir la contraseña antigua y encima automáticamente te cambia la contraseña en el sistema. Esto está bien para esos momentos de poca inspiración o para… gastar una bromilla al despistado de turno que no bloquea la pantalla al abandonar su puesto, por que ante todo,,, ¡Concienciación!

Por que hay vida más allá de los correos invitando a paella los fines de semana.

Ah, y si alguien comienza a hacer pucheros pues… le pasais el Kon Boot :-p

Salu2!

21 de mayo de 2009

Super Tool Box

Pásame la llave allen, la crimpadora y la llave inglesa, que te voy a hacer la 3/14.

Respuesta: ¿Pero tu no eras informático?

Hacía tiempo que no veía un pack de esos “imprescindibles” pero gracias a un compi he podido descubrir las Net Tools , que no son más que un conjunto de herramientas completísimo que funciona bajo plataformas Windows y va como la seda. 175 herramientas en apenas 25 MB que incluyen desde GeoLocator, codificador en base 64, obtención de hash, Nmap, e-mail spoofing, analizador de cookies, programas de esteganografía, etc. etc. Todo de forma gratuita y en entorno “ventanita” para la mayor de las facilidades:

Además incluye dos screensavers bastante graciosos, mejor que los veáis vosotros mismos :-)

Lista completa de herramientas (vereis que chorrazo):

1) IP Address Scanner

2) IP Calculator

3) IP Converter

4) Port Listener

5) Port Scanner

6) Ping

7) NetStat (2 ways)

8) Trace Route (2 ways)

9) TCP/IP Configuration

10) Online - Offline Checker

11) Resolve Host & IP

12) Time Sync

13) Whois & MX Lookup

14) Connect0r

15) Connection Analysator and protector

16) Net Sender

17) E-mail seeker

18) Net Pager

19) Active and Passive port scanner

20) Spoofer

21) Hack Trapper

22) HTTP flooder (DoS)

23) Mass Website Visiter

24) Advanced Port Scanner

25) Trojan Hunter (Multi IP)

26) Port Connecter Tool

27) Advanced Spoofer

28) Advanced Anonymous E-mailer

29) Simple Anonymous E-mailer

30) Anonymous E-mailer with Attachment Support

31) Mass E-mailer

32) E-mail Bomber

33) E-mail Spoofer

34) Simple Port Scanner (fast)

35) Advanced Netstat Monitoring

36) X Pinger

37) Web Page Scanner

38) Fast Port Scanner

39) Deep Port Scanner

40) Fastest Host Scanner (UDP)

41) Get Header

42) Open Port Scanner

43) Multi Port Scanner

44) HTTP scanner (Open port 80 subnet scanner)

45) Multi Ping for Cisco Routers

46) TCP Packet Sniffer

47) UDP flooder

48) Resolve and Ping

49) Multi IP ping

50) File Dependency Sniffer

51) EXE-joiner (bind 2 files)

52) Encrypter

53) Advanced Encryption

54) File Difference Engine

55) File Comparasion

56) Mass File Renamer

57) Add Bytes to EXE

58) Variable Encryption

59) Simple File Encryption

60) ASCII to Binary (and Binary to ASCII)

61) Enigma

62) Password Unmasker

63) Credit Card Number Validate and Generate

64) Create Local HTTP Server

65) eXtreme UDP Flooder

66) Web Server Scanner

67) Force Reboot

68) Webpage Info Seeker

69) Bouncer

70) Advanced Packet Sniffer

71) IRC server creater

72) Connection Tester

73) Fake Mail Sender

74) Bandwidth Monitor

75) Remote Desktop Protocol Scanner

76) MX Query

77) Messenger Packet Sniffer

78) API Spy

79) DHCP Restart

80) File Merger

81) E-mail Extractor (crawler / harvester bot)

82) Open FTP Scanner

83) Advanced System Locker

84) Advanced System Information

85) CPU Monitor

86) Windows Startup Manager

87) Process Checker

88) IP String Collecter

89) Mass Auto-Emailer (Database mailer; Spammer)

90) Central Server (Base Server; Echo Server; Time Server; Telnet Server; HTTP Server; FTP Server)

91) Fishing Port Scanner (with named ports)

92) Mouse Record / Play Automation (Macro Tool)

93) Internet / LAN Messenger Chat (Server + Client)

94) Timer Shutdown/Restart/Log Off/Hibernate/Suspend/ Control

95) Hash MD5 Checker

96) Port Connect - Listen tool

97) Internet MAC Address Scanner (Multiple IP)

98) Connection Manager / Monitor

99) Direct Peer Connecter (Send/Receive files + chat)

100) Force Application Termination (against Viruses and Spyware)

101) Easy and Fast Screenshot Maker (also Web Hex Color Picker)

102) COM Detect and Test

103) Create Virtual Drives

104) URL Encoder

105) WEP/WPA Key Generator

106) Sniffer.NET

107) File Shredder

108) Local Access Enumerater

109) Steganographer (Art of hiding secret data in pictures)

110) Subnet Calculater

111) Domain to IP (DNS)

112) Get SNMP Variables

113) Internet Explorer Password Revealer

114) Advanced Multi Port Scanner

115) Port Identification List (+port scanner)

116) Get Quick Net Info

117) Get Remote MAC Address

118) Share Add

119) Net Wanderer

120) WhoIs Console

121) Cookies Analyser

122) Hide Secret Data In Files

123) Packet Generator

124) Secure File Splitting

125) My File Protection (Password Protect Files, File Injections)

126) Dynamic Switch Port Mapper

127) Internet Logger (Log URL)

128) Get Whois Servers

129) File Split&Merge

130) Hide Drive

131) Extract E-mails from Documents

132) Net Tools Mini (Client/Server, Scan, ICMP, Net Statistics, Interactive, Raw Packets, DNS, Whois, ARP, Computer's IP, Wake On LAN)

133) Hook Spy

134) Software Uninstaller

135) Tweak & Clean XP

136) Steganographic Random Byte Encryption

137) NetTools Notepad (encrypt your sensitive data)

138) File Encrypter/Decrypter

139) Quick Proxy Server

140) Connection Redirector (HTTP, IRC, ... All protocols supported)

141) Local E-mail Extractor

142) Recursive E-mail Extractor

143) Outlook Express E-mail Extractor

144) Telnet Client

145) Fast Ip Catcher

146) Monitor Host IP

147) FreeMAC (MAC Address Editor)

148) QuickFTP Server (+user accounts support)

149) NetTools Macro Recorder/Player (Keybord and Mouse Hook)

150) Network Protocol Analyzer

151) Steganographic Tools (Picture, Sounds, ZIP Compression and Misc Methods)

152) WebMirror (Website Ripper)

153) GeoLocate IP

154) Google PageRank Calculator

155) Google Link Crawler (Web Result Grabber)

156) Network Adapter Binder

157) Remote LAN PC Lister

158) Fast Sinusoidal Encryption

159) Software Scanner

160) Fast FTP Client

161) Network Traffic Analysis

162) Network Traffic Visualiser

163) Internet Protocol Scanner

164) Net Meter (Bandwidth Traffic Meter)

165) Net Configuration Switcher

166) Advanced System Hardware Info

167) Live System Information

168) Network Profiler

169) Network Browser

170) Quick Website Maker and Web Gallery Creator

171) Remote PC Shutdown

172) Serial Port Terminal

173) Standard Encryptor

174) Tray Minimizer

175) Extra Tools (nmap console & win32 version)

Casi nada,,, ¡a jugar!

Un saludo